Una contraseña robada o un clic en un enlace malicioso no deberían comprometer toda una red
Notipress.- La ciberseguridad no puede garantizar la ausencia total de brechas, debido a factores como los errores humanos, el robo de credenciales y la evolución constante de las amenazas digitales. Frente a estas limitaciones, el modelo Zero Trust propone una estrategia de protección basada en la verificación continua, el control de accesos y la capacidad de adaptar las defensas a los cambios del entorno tecnológico.
De acuerdo con Edilson Cantadore, director de Ingeniería de Soluciones para Latinoamérica en SonicWall, Zero Trust no debe entenderse como una solución definitiva ni como un sistema capaz de impedir todos los incidentes. Su principal característica consiste en reconocer que pueden producirse fallas y establecer mecanismos para reducir sus consecuencias.
El enfoque parte del principio de no confiar en ningún usuario, dispositivo o solicitud de acceso sin verificar previamente su legitimidad. Esta premisa contempla situaciones habituales en las organizaciones, como campañas de phishing exitosas, reutilización de contraseñas, configuraciones incorrectas y credenciales comprometidas.
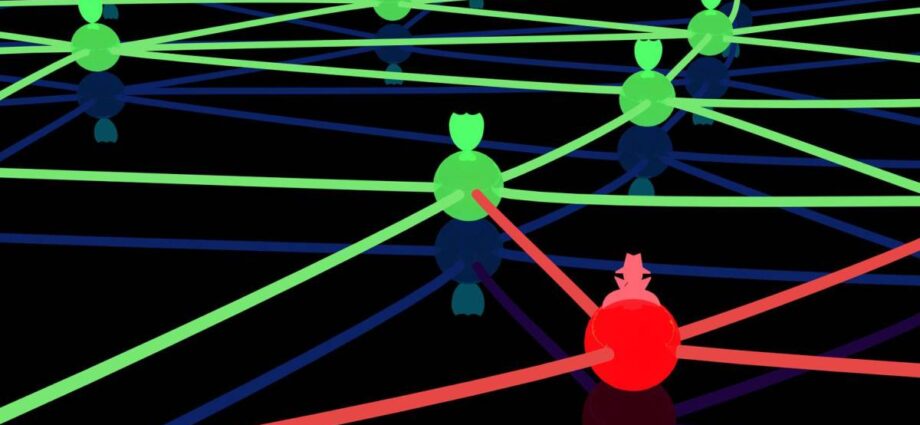
Uno de los riesgos que busca controlar es el movimiento lateral de los atacantes dentro de las redes corporativas. Cuando un ciberdelincuente consigue acceder a una cuenta o dispositivo, puede intentar utilizar esa posición para alcanzar otros sistemas. Zero Trust procura limitar esa posibilidad mediante restricciones de acceso y separación de recursos.
Para ello, el modelo incorpora medidas como la autenticación rigurosa, la segmentación de redes, la aplicación de privilegios mínimos y el monitoreo constante. Estos controles permiten establecer qué usuarios o dispositivos pueden acceder a determinados recursos y bajo qué condiciones.
Cantadore explica que la implementación puede presentar dificultades iniciales. Algunas políticas de acceso pueden resultar demasiado permisivas, mientras que determinados mecanismos de autenticación pueden generar fricción para los usuarios. Sin embargo, estas situaciones no representan necesariamente un fracaso del modelo, sino oportunidades para revisar su funcionamiento.
La propuesta consiste en evaluar los controles de seguridad y ajustarlos conforme aparecen nuevas necesidades o vulnerabilidades. De esta manera, las organizaciones pueden corregir configuraciones, modificar permisos y fortalecer sus defensas a partir de lo observado durante la operación cotidiana.
El especialista compara este proceso con la seguridad de un sistema de autopistas. Las barreras de protección, señales, límites de velocidad y mecanismos de vigilancia no eliminan todos los accidentes, pero permiten reducir riesgos. Cuando ocurre un incidente, su análisis puede contribuir a mejorar las condiciones de seguridad.
En las empresas, la implementación de Zero Trust comienza habitualmente con la identificación de activos críticos, el fortalecimiento de los mecanismos de verificación de identidad y la reducción de accesos generalizados a la red.
La aplicación del principio de privilegio mínimo constituye otra medida fundamental. Bajo este criterio, cada usuario o sistema recibe únicamente los permisos necesarios para desarrollar sus funciones, en lugar de disponer de acceso amplio a recursos que no requiere.
La segmentación de redes complementa este enfoque al establecer separaciones entre sistemas y entornos. Su finalidad es dificultar que una intrusión localizada se extienda hacia otros componentes de la infraestructura tecnológica.
Estas prácticas adquieren relevancia en organizaciones que utilizan servicios en la nube y entornos de trabajo distribuidos, donde los usuarios y dispositivos pueden conectarse desde distintas ubicaciones. En ese contexto, Zero Trust evita asumir que una conexión es segura únicamente porque se origina dentro de una red corporativa.
Cantadore también plantea que la estrategia debe superar su consideración como un simple requisito de cumplimiento. Adoptar Zero Trust implica incorporar la revisión de políticas, el análisis de comportamientos y la mejora de controles como actividades permanentes de la gestión de seguridad.
La diferencia central está en el objetivo perseguido: mientras una visión de protección absoluta supone que las defensas pueden permanecer intactas una vez implementadas, Zero Trust reconoce que los sistemas cambian y que los controles deben evolucionar.
Así, la resiliencia en ciberseguridad adquiere prioridad frente a la expectativa de eliminar completamente los incidentes. El modelo no promete impedir todos los ataques, sino contribuir a que una credencial robada, una configuración incorrecta o un dispositivo comprometido no se conviertan automáticamente en una afectación generalizada de la organización.