La adopción de agentes de inteligencia artificial obliga a reforzar su seguridad ante nuevas amenazas
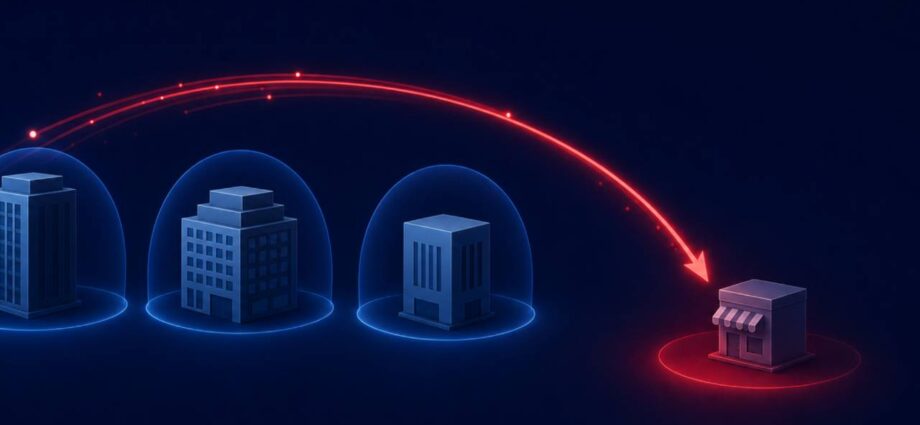
Notipress.- La inteligencia artificial está acelerando los ciberataques y ampliando la diferencia entre la velocidad de los delincuentes informáticos y la capacidad de respuesta de las empresas. Mientras los atacantes pueden explorar sistemas, identificar vulnerabilidades y modificar sus estrategias en minutos, numerosas organizaciones todavía dependen de procesos manuales para investigar alertas, evaluar riesgos y autorizar acciones de defensa.
Esta diferencia representa un desafío para la ciberseguridad empresarial, especialmente cuando una intrusión puede comprometer información, afectar sistemas críticos o interrumpir operaciones. En este sentido, Orion Innovation advirtió que incorporar herramientas tecnológicas adicionales no necesariamente resuelve la desventaja si las decisiones continúan sujetas a procedimientos lentos.
De acuerdo con cifras de Palo Alto Networks citadas por la compañía, el uso de inteligencia artificial ha permitido reducir los ciclos de intrusión en casi 97% en algunos casos, pasando de semanas a horas. Esta aceleración significa que un atacante puede avanzar por distintas etapas de una intrusión mientras los equipos de seguridad todavía analizan las primeras señales de actividad sospechosa.
“El problema no es que a las empresas les falte tecnología. Es que sus defensas todavía dependen de que una persona analice, decida y coordine cada paso, mientras los atacantes ya automatizaron buena parte de sus procesos. Incorporar más herramientas no resuelve por sí solo esa desventaja”, explicó Carlos Gobea, de la Dirección de Ingeniería de Orion Innovation LATAM.
La situación plantea la necesidad de revisar las operaciones de seguridad y distinguir cuáles actividades requieren intervención humana y cuáles pueden automatizarse. Una alternativa es incorporar agentes de inteligencia artificial para monitorear sistemas, investigar amenazas y ejecutar determinadas respuestas conforme a las reglas establecidas por cada organización.
A diferencia de los sistemas tradicionales de automatización, que siguen instrucciones previamente definidas, estos agentes pueden analizar información procedente de distintas fuentes, evaluar cambios durante un incidente y determinar los siguientes pasos dentro de límites autorizados. Su integración con plataformas existentes busca reducir los tiempos de investigación sin eliminar la participación de especialistas en decisiones críticas.
Esta orientación también aparece en el informe Cybersecurity Considerations 2026 de KPMG, que plantea incorporar capacidades de seguridad autónoma en los Centros de Operaciones de Seguridad (SOC). Entre las funciones señaladas se encuentran el monitoreo continuo, la identificación de vulnerabilidades y la gestión de amenazas relacionadas con inteligencia artificial.
“Los agentes de IA permiten ampliar las capacidades de protección sin necesidad de incrementar en la misma proporción los equipos de trabajo o la inversión tecnológica. Las empresas pueden aprovechar las herramientas que ya tienen, identificar amenazas con mayor anticipación y actuar antes de que un incidente afecte sus sistemas o interrumpa sus operaciones”, señaló para NotiPress Gerardo Ortiz Tamez, Head of Infrastructure Business Solutions de Orion Innovation LATAM.
Sin embargo, avanzar hacia una respuesta automatizada ante ciberataques requiere definir mecanismos de supervisión. La compañía recomienda comenzar con una evaluación de las herramientas y procesos existentes para identificar actividades donde la automatización pueda aportar beneficios sin comprometer el control de los sistemas.
Posteriormente, las empresas pueden integrar agentes de IA con sus plataformas de seguridad y establecer distintos niveles de autonomía. Algunas acciones pueden ejecutarse automáticamente, mientras otras deben permanecer sujetas a autorización humana según el riesgo que representen.
Otro componente es la realización de pruebas continuas en escenarios controlados. Estas evaluaciones permiten observar cómo responden los agentes ante situaciones simuladas y verificar que sus decisiones se mantengan dentro de los parámetros establecidos antes de incorporarlos a las operaciones habituales.
La incorporación de inteligencia artificial también introduce una necesidad adicional: proteger las propias herramientas utilizadas para defender los sistemas empresariales. Los modelos, agentes y aplicaciones de IA pueden presentar vulnerabilidades que los atacantes intenten aprovechar, por lo que su seguridad debe formar parte de las evaluaciones.
En este ámbito, Orion Innovation cuenta con OI HYDRA Strike, una solución que utiliza 21 agentes especializados y contempla más de 120 tipos de ataques para evaluar modelos de inteligencia artificial, agentes, aplicaciones basadas en generación aumentada por recuperación (RAG) y asistentes digitales.
La herramienta permite simular ataques, identificar vulnerabilidades y documentar hallazgos con referencia a marcos y estándares como NIST, ISO 42001, MITRE ATLAS y la Ley de Inteligencia Artificial de la Unión Europea. Su función se orienta a detectar riesgos en las aplicaciones de IA antes de que puedan ser aprovechados por ciberdelincuentes.
Para las organizaciones, la automatización de la ciberseguridad implica equilibrar velocidad y control. La inteligencia artificial puede ampliar las capacidades de monitoreo e investigación, pero su incorporación requiere reglas de actuación, validaciones y supervisión humana sobre las decisiones de mayor impacto.
La diferencia entre la rapidez de los ataques y los procedimientos de defensa convierte los tiempos de respuesta ante incidentes de seguridad en un elemento central de la protección empresarial. Reducir esa brecha exige revisar los procesos operativos y asegurar que las nuevas capacidades de inteligencia artificial no introduzcan riesgos adicionales en los sistemas que buscan proteger.