El 40% de las organizaciones reportó brechas de seguridad relacionadas con socios o proveedores clave en los últimos tres años
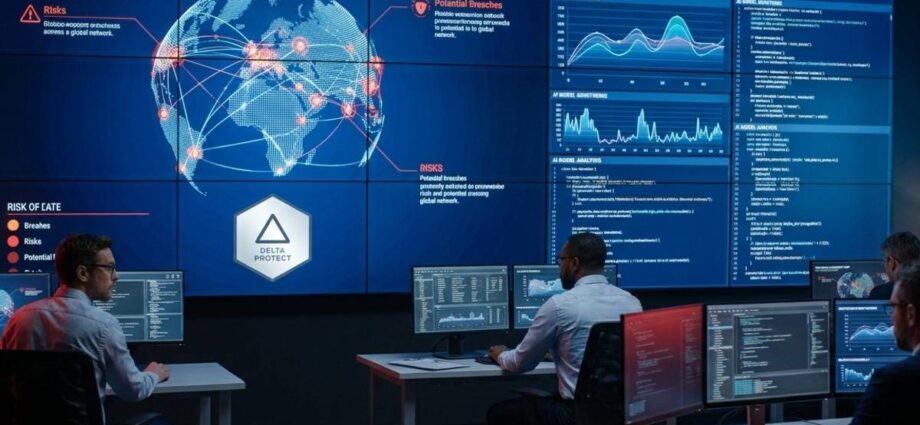
Notipress.- El 40% de las organizaciones sufrió una brecha de seguridad relacionada con un socio o proveedor clave durante los últimos tres años, de acuerdo con el e-book Ciberseguridad e Inteligencia Artificial: El Blueprint para la Integración de IA y Ciberseguridad en PyMEs, presentado por Delta Protect y la Alianza Nacional de Inteligencia Artificial (ANIA). El estudio advierte sobre las diferencias entre las medidas de protección aplicadas dentro de las empresas y las exigencias establecidas para terceros con acceso a sus sistemas.
Las organizaciones mexicanas implementan contraseñas robustas, mecanismos de doble verificación y capacitación en ciberseguridad para sus colaboradores. Sin embargo, estos controles no siempre se extienden a los proveedores tecnológicos que participan en sus procesos operativos o administran información empresarial.
Según los datos del reporte, 53% de las organizaciones contrata servicios administrados de seguridad, pero solamente cuatro de cada diez aplican a sus proveedores externos el mismo rigor utilizado para proteger sus operaciones internas. Esta diferencia deja espacios de exposición cuando las empresas comparten información o permiten conexiones con sistemas de terceros.
La situación adquiere otra dimensión con la incorporación de herramientas de inteligencia artificial. El estudio señala que solo una de cada cuatro organizaciones monitorea los prompts y las respuestas intercambiadas con proveedores externos de IA. Esto implica una supervisión limitada sobre la información que se introduce en estos sistemas y los resultados que posteriormente reciben las empresas.
Santiago Fuentes, Co-CEO de Delta Protect, señaló para NotiPress que “la confianza es el activo más difícil de construir y el más fácil de destruir”, al referirse a la necesidad de verificar las condiciones de seguridad de los servicios contratados.
La exposición no se limita a posibles accesos indebidos a información. Las conexiones entre proveedores, plataformas tecnológicas y procesos productivos también pueden extender las consecuencias de un incidente hacia otras organizaciones que dependen de los mismos servicios.
En México, esta relación resulta relevante para las pequeñas y medianas empresas incorporadas a cadenas globales de suministro mediante el nearshoring. La dependencia entre fabricantes, prestadores de servicios y proveedores tecnológicos puede provocar que una interrupción en uno de los participantes afecte la continuidad operativa de otros.
Como referencia, el estudio presenta el caso de un fabricante automotriz cuya producción global permaneció paralizada durante cinco semanas. El incidente generó costos directos cercanos a 260 millones de dólares y afectó a más de 5 mil proveedores de su cadena de suministro, según las cifras incluidas en el blueprint.
El ejemplo permite dimensionar las consecuencias operativas que puede tener una interrupción cuando diferentes empresas dependen de procesos conectados. También muestra por qué la evaluación de riesgos de ciberseguridad no puede limitarse a los sistemas administrados directamente por cada organización.
Ante este escenario, Delta Protect y ANIA plantean adoptar un modelo de responsabilidad compartida en ciberseguridad, mediante el cual las empresas incorporen a sus proveedores en los procedimientos de contratación, supervisión y administración de riesgos.
La propuesta contempla identificar qué terceros tienen acceso a los sistemas empresariales, qué información utilizan y cuáles son los privilegios otorgados para realizar sus actividades. Esta visibilidad permitiría reconocer conexiones que requieren controles adicionales o una revisión de sus condiciones de acceso.
En el caso de la inteligencia artificial, el reporte recomienda establecer mecanismos para monitorear las entradas y salidas de los modelos de IA de terceros, incluidos los prompts y las respuestas generadas. El objetivo es contar con mayor supervisión sobre el intercambio de información entre las organizaciones y las herramientas externas.
Otra medida propuesta consiste en exigir transparencia respecto del tratamiento de los datos y establecer compromisos contractuales relacionados con la protección de información. Delta Protect plantea incorporar cláusulas de ciberseguridad y uso responsable de inteligencia artificial en los acuerdos con proveedores tecnológicos.
Estas condiciones buscan integrar la seguridad digital a la relación comercial, en lugar de tratarla exclusivamente como una responsabilidad de los equipos internos de tecnología. También permitirían considerar los riesgos asociados con terceros dentro de los planes de continuidad operativa.
En el contexto del Mes de la Concientización sobre la Ciberseguridad, ambas organizaciones destacaron la importancia de revisar el conjunto de relaciones tecnológicas que intervienen en las operaciones empresariales.
“En México nos preparamos para una auditoría financiera, pero no para una auditoría de ecosistema. Tu seguridad es tan fuerte como el eslabón más débil de tu cadena”, concluyó Santiago Fuentes.
Los indicadores presentados muestran una diferencia entre la adopción de servicios de protección y la supervisión efectiva de los proveedores. Mientras más de la mitad de las organizaciones utiliza servicios administrados de seguridad, solo 40% extiende sus controles a terceros y 25% supervisa los intercambios con proveedores de inteligencia artificial. Para Delta Protect y ANIA, reducir esa distancia requiere evaluar la seguridad de las empresas junto con la de los servicios externos de los que dependen.