La ciberseguridad cambia de enfoque: menos obsesión por la perfección y más capacidad de respuesta
Notipress.- La idea de construir una red imposible de vulnerar puede resultar atractiva, pero también plantea una expectativa difícil de cumplir. Los ataques evolucionan, las configuraciones cambian y las personas cometen errores. Frente a ese escenario, Zero Trust propone abandonar la búsqueda de una protección perfecta y concentrarse en reducir las consecuencias de los incidentes.
Para Edilson Cantadore, director de Ingeniería de Soluciones para Latinoamérica en SonicWall, el valor de este modelo radica precisamente en reconocer las limitaciones de cualquier infraestructura tecnológica. Su planteamiento parte de una premisa: ningún usuario, dispositivo o solicitud de acceso debe considerarse confiable sin una verificación previa.
Una contraseña robada no debería comprometer toda la red
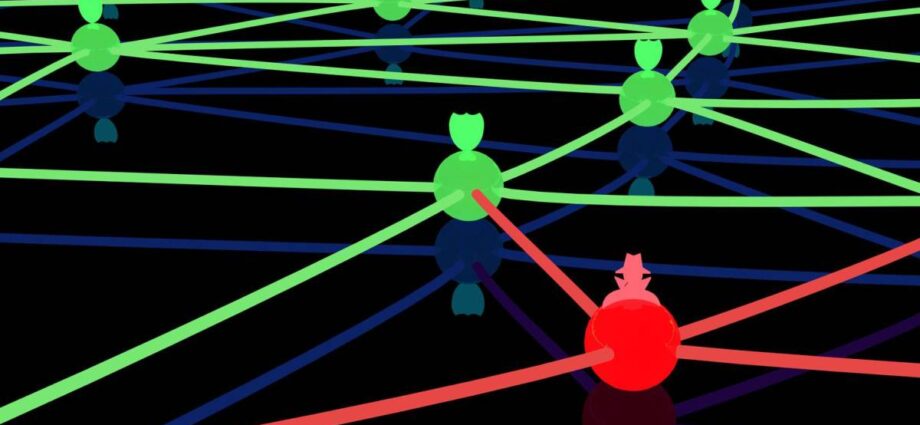
Las campañas de phishing, la reutilización de credenciales y las configuraciones demasiado permisivas pueden facilitar el ingreso de atacantes a los sistemas corporativos. Una vez dentro, uno de los riesgos es el movimiento lateral, mediante el cual buscan alcanzar otros recursos de la organización.
Zero Trust intenta contener esa posibilidad mediante controles de acceso específicos, segmentación de redes y privilegios mínimos. De esta manera, comprometer una cuenta o un dispositivo no debería conceder automáticamente acceso al resto de la infraestructura.
“Zero Trust no es un producto ni un interruptor que se activa”, señala Cantadore a NotiPress. Su implementación requiere revisar constantemente quién solicita acceso, a qué recursos intenta ingresar y bajo qué condiciones puede hacerlo.
Este enfoque adquiere especial relevancia en entornos donde los servicios en la nube y el trabajo distribuido dificultan establecer una frontera tradicional entre el interior y el exterior de una red.
La seguridad también aprende de sus errores
Para explicar esta filosofía, Cantadore compara la ciberseguridad con la construcción de un sistema moderno de autopistas. Las carreteras incorporan barreras, señalización, límites de velocidad y mecanismos de vigilancia, pero ninguna de esas medidas garantiza la desaparición de los accidentes.
Cuando ocurre un incidente, su análisis permite modificar intersecciones, ajustar controles y mejorar las condiciones de circulación. En las redes corporativas, las fallas también pueden servir para identificar políticas excesivamente permisivas o mecanismos de autenticación que necesitan ajustes.
“La perfección en ciberseguridad es inalcanzable. La mejora continua no lo es”, afirma el especialista.
Esta perspectiva también contempla dificultades durante la implementación. Algunos usuarios pueden experimentar fricciones al autenticarse y determinados procedimientos podrían necesitar modificaciones. Esas situaciones no representan necesariamente el fracaso del modelo, sino oportunidades para perfeccionar su funcionamiento.
Cómo empezar sin esperar una infraestructura perfecta
La adopción de Zero Trust puede comenzar con la identificación de los activos críticos de una organización y el fortalecimiento de los mecanismos de verificación de identidad.
Posteriormente, la segmentación permite restringir la comunicación entre sistemas, mientras las políticas de privilegio mínimo reducen los recursos disponibles para cada usuario o dispositivo. El monitoreo del comportamiento ayuda a detectar situaciones que requieren revisar los controles existentes.
Cantadore considera fundamental que las organizaciones entiendan este proceso como una práctica permanente y no únicamente como una obligación de cumplimiento.
“La perfección no es el objetivo. La resiliencia sí”, señala.
Bajo esta lógica, incluso una infraestructura que ya incorporó controles sólidos necesita ajustes conforme evolucionan sus usuarios, tecnologías y amenazas. La capacidad de contener incidentes y modificar defensas adquiere así tanta importancia como las barreras destinadas a prevenirlos.